Reddit翻译助手 - 2.01版
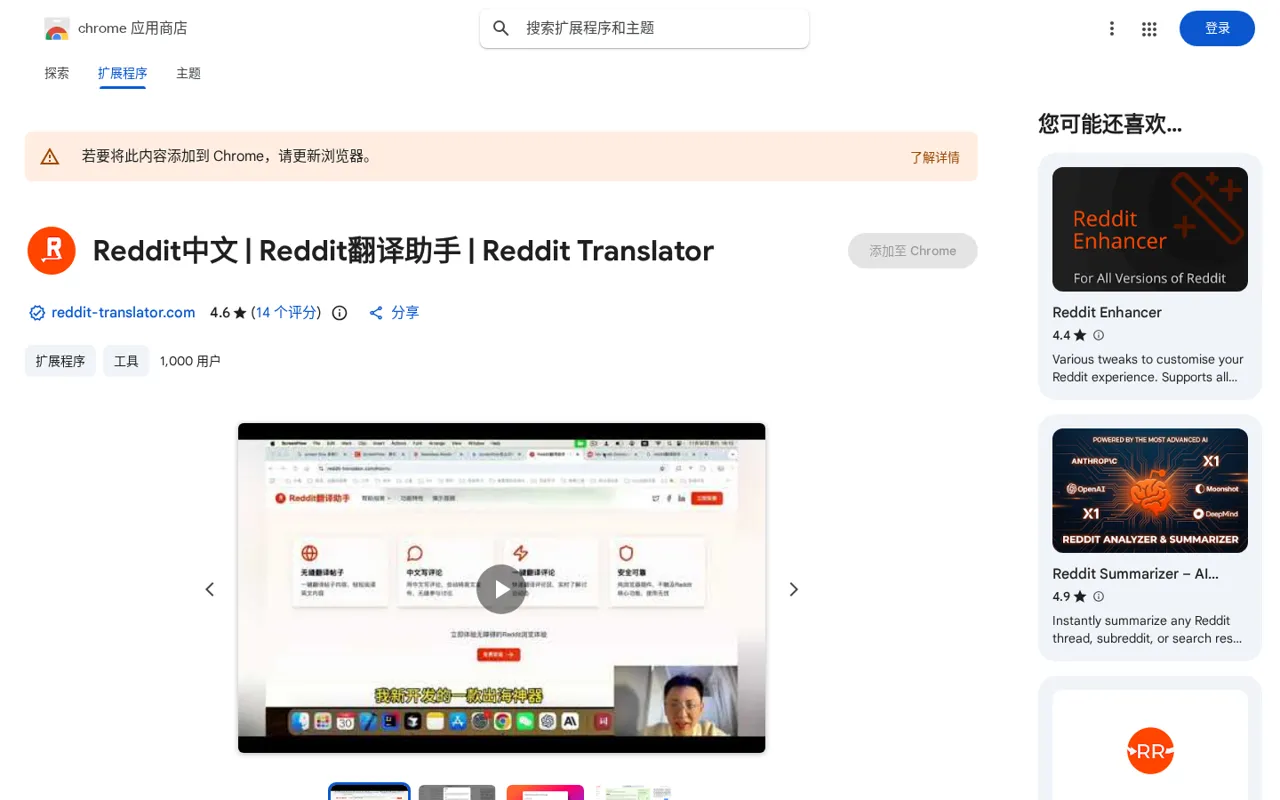
Chrome 扩展「Reddit中文 | Reddit翻译助手」2.0.1 版,把 Reddit 帖子与评论区沉浸式翻译成中文,中文评论可自动转英文发布,开发者声明不收集数据;注意其更新停留在 2024 年 12 月。
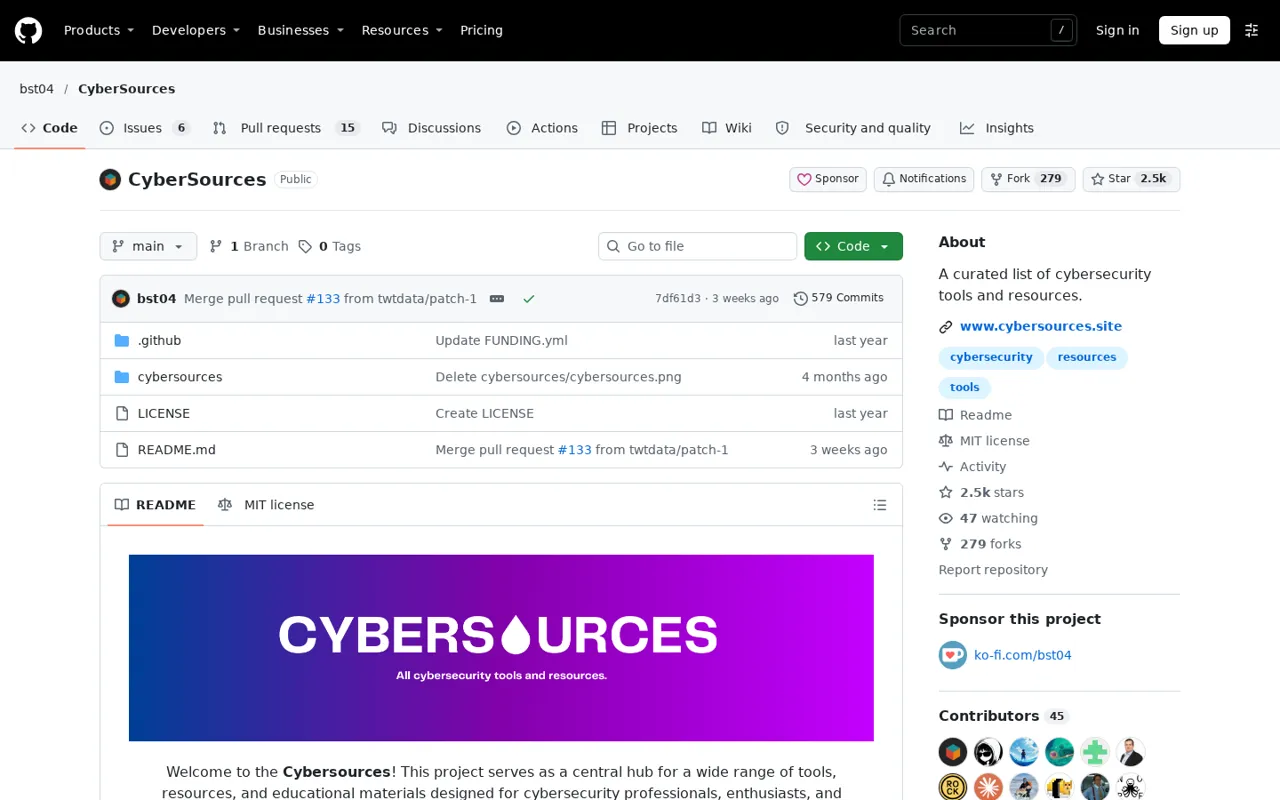
图:CyberSources 的 GitHub 仓库主页,网络安全工具与资源精选合集(2026-11 截图)
CyberSources 是一个托管在 GitHub 上的网络安全资源精选合集(awesome-list 型仓库),自称是汇集网络安全工具、资源与学习材料的中心枢纽,面向安全从业者、爱好者与初学者。它不是一款软件,而是一份按主题分类、持续更新的目录:主清单写在仓库 README 中,本次核查统计含约 1,287 处外链。仓库现行地址为 bst04/CyberSources(原 brunoooost/cybersources 地址会重定向至此),创建于 2024 年 11 月,采用 MIT 许可证。据 GitHub 数据(2026 年 11 月 11 日快照),仓库已有约 2,488 颗星、279 个 Fork,最近一次推送在 2026 年 10 月,仍在维护。项目另设配套网站 cybersources.site 与 Discord 社区(其 README 自述成员 2,000+)。
网络安全领域的工具与资料极度分散:OSINT、渗透测试、取证、密码学各有自己的圈子与更新渠道,初学者往往花大量时间在「找工具、辨真伪」上,从业者也难免有知识盲区。awesome-list 这种由社区维护的精选目录,正是 GitHub 上针对这一痛点的成熟形态——把链接按任务分类整理好,并靠持续提交保持更新。CyberSources 属于其中增长较快的一份:上线约两年积累了近 2,500 星,并从纯仓库扩展出官网与 Discord 社区,形成「目录加社区」的分发方式。README 顶部设有赞助区,说明项目也开始承接商业赞助,这在同类开源目录中较常见,阅读时对赞助位与正常收录条目注意区分即可。
主清单分为九大类加学习与社区板块,主要结构如下:
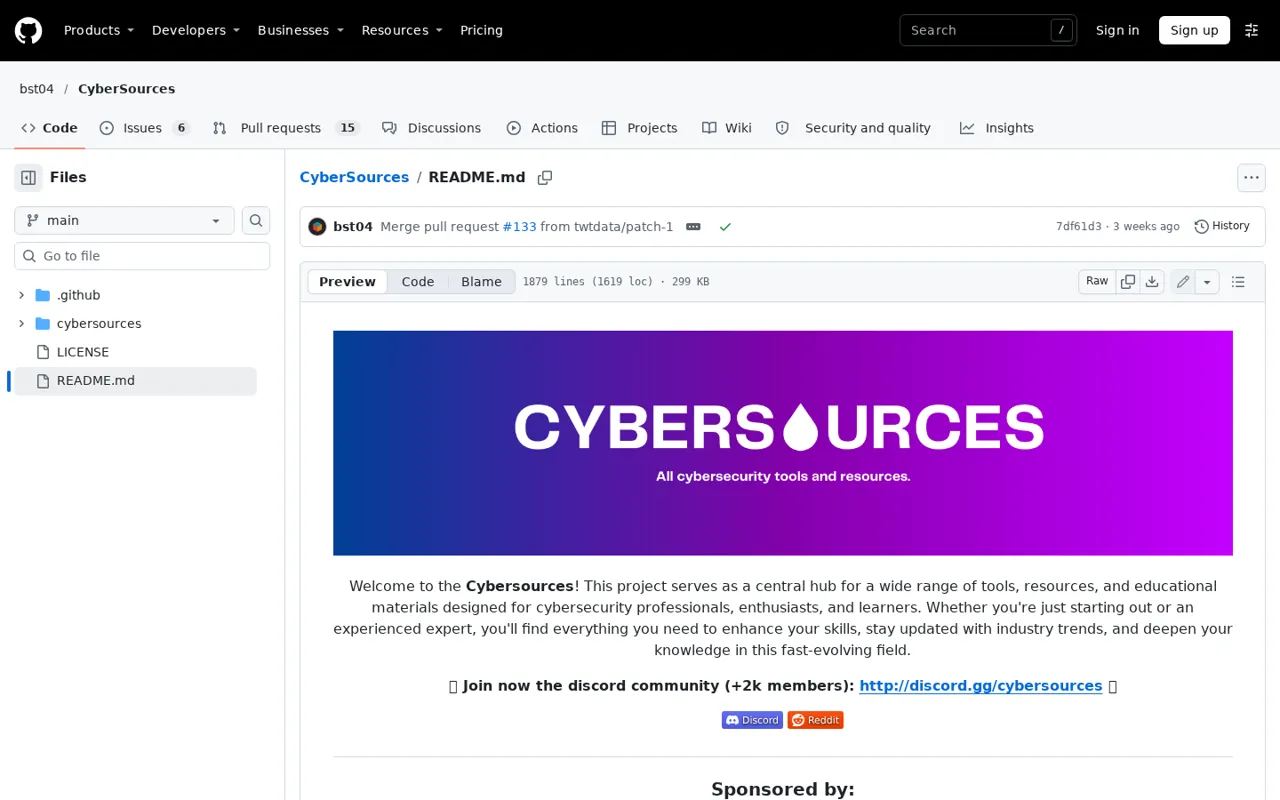
图:CyberSources 仓库 README 全文页,九大分类的主清单即写在此页(2026-11 截图)
使用方式就是「按图索骥」:先明确手头任务的方向(例如做一次 OSINT 检索、准备取证分析或找 CTF 靶场练手),到 README 对应分类下翻阅条目,挑出候选工具后,务必再跳转到各项目自己的官网或仓库核对功能、版本与安全性,然后才下载使用。效率更高的用法是把仓库 Star 下来当常备索引,遇到新任务先来这里查漏补缺;需要同行交流时再去它的官网或 Discord 社区。注意目录只负责「指路」,条目质量要逐个甄别,不要从来历不明的镜像链接安装工具。
两个细节能反映这份清单的组织方式。其一,OSINT 部分拆得格外细:除总类外,按检索对象分为用户名、邮箱、电话号码、地理情报、图片检索等子类目,又按 Instagram、LinkedIn、TikTok、Telegram、X/Twitter 等平台逐个建子清单——这意味着查「某个平台上怎么找人」这类具体问题时,可以直达对应小节,不必在总表里大海捞针。其二,它的排序逻辑是任务导向而非字母序:渗透测试按攻击链条拆成侦察、Web 与网络测试、后渗透、二进制利用等环节,与从业者真实的工作流顺序大致吻合,边做边查的体验好于纯索引型目录。配套网站 cybersources.site 则为不习惯 GitHub 阅读界面的用户提供了网页版入口,两者内容同源。
参与方式上,仓库内设有贡献指引文件(cybersources/contributing.md),读者发现遗漏的好工具时可以按规范提交补充,这也是这类目录能长期保持更新的机制来源:维护者负责审核与整理,使用者兼任供稿者。商业方面,README 顶部设有「Sponsored by」赞助区,仓库文件中可见安全厂商 Hudson Rock 的品牌素材,说明它已跑通「免费目录加厂商赞助」的轻量变现,这在同类开源合集中属于后段班——多数同类仓库仍停留在纯个人维护、无任何收入的状态。
合集本身完全免费:GitHub 仓库以 MIT 许可公开,配套网站浏览免费,Discord 社区免费加入(2026-11 快照)。但目录中收录的上千个第三方工具各自有自己的许可与收费模式,其中不乏付费产品与已停止维护的项目,具体以各项目官网为准。README 设有赞助区,属项目方的变现方式,不影响读者免费使用目录本身。
优点:
缺点:
| 条目 | 形态 | 覆盖领域 | 维护状态(2026-11 快照) |
|---|---|---|---|
| CyberSources(本条目) | GitHub awesome-list 仓库加官网 | 网络安全全栈:OSINT、渗透、取证、隐私、AI 安全与学习资源 | 约 2,488 星,2026 年 10 月仍有推送,持续维护 |
| 程序员资源合集 | GitHub 网站导航合集 | 程序员常用网站:问答、新闻、练习、面试、图书等 | 仓库已归档只读,链接时效需自行甄别 |
| HelloGitHub | 开源项目推荐期刊 | 各领域有趣、上手的开源项目 | 以月刊节奏持续更新,偏「发现好项目」 |
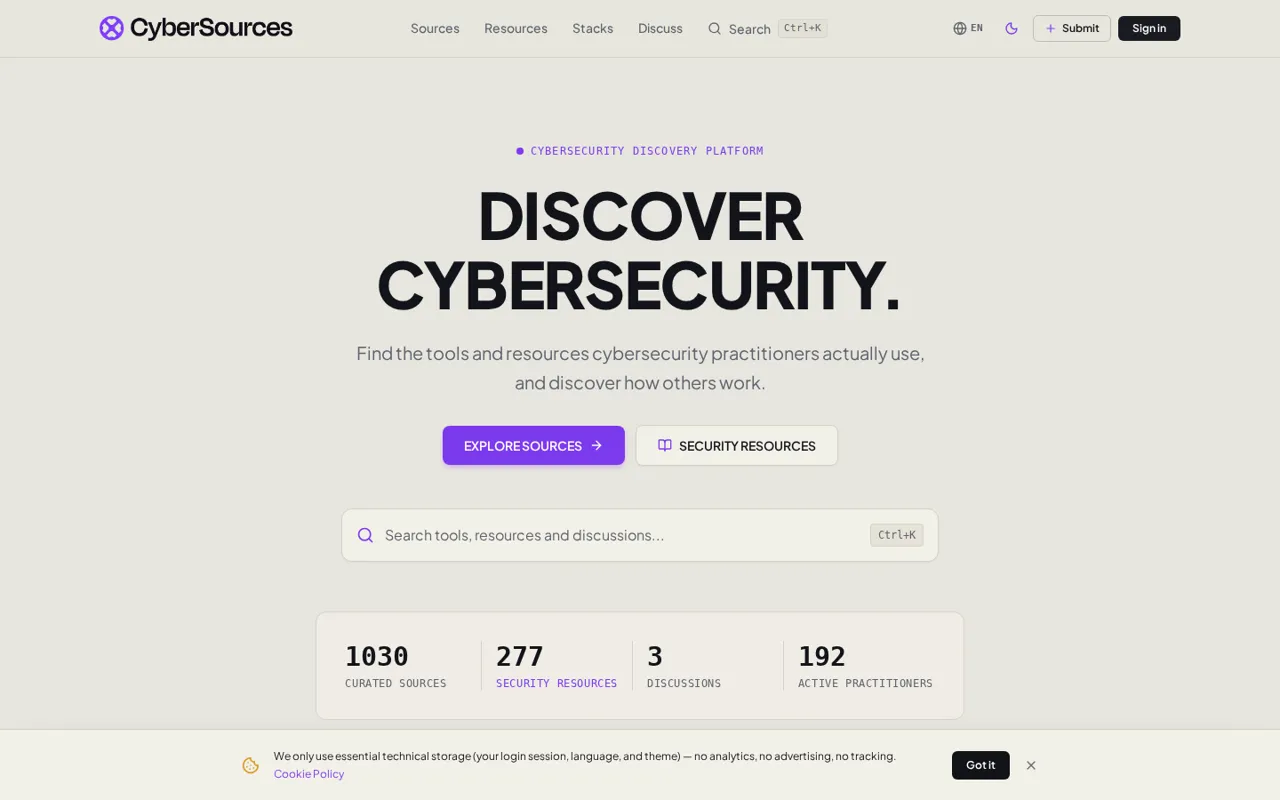
图:CyberSources 配套网站首页,与 GitHub 仓库内容同源的网页版入口(2026-11 截图)
第一,来源核查:目录中的工具均为第三方项目,下载与使用前务必回到各项目官网或官方仓库核对,切勿从来历不明的链接安装,尤其是打着安全工具旗号的可执行文件。第二,授权边界:渗透、口令破解、漏洞利用类工具只应在自己拥有或已获明确授权的系统与靶场环境中使用,用于未授权目标可能违法。第三,隐私合规:部分 OSINT 工具涉及个人信息检索,应遵守所在地区的法律法规与目标平台规则,不得用于骚扰、跟踪或非法牟利。第四,时效口径:仓库的星标、Fork 与最近更新时间均为 2026 年 11 月 11 日快照,后续以 GitHub 页面为准。